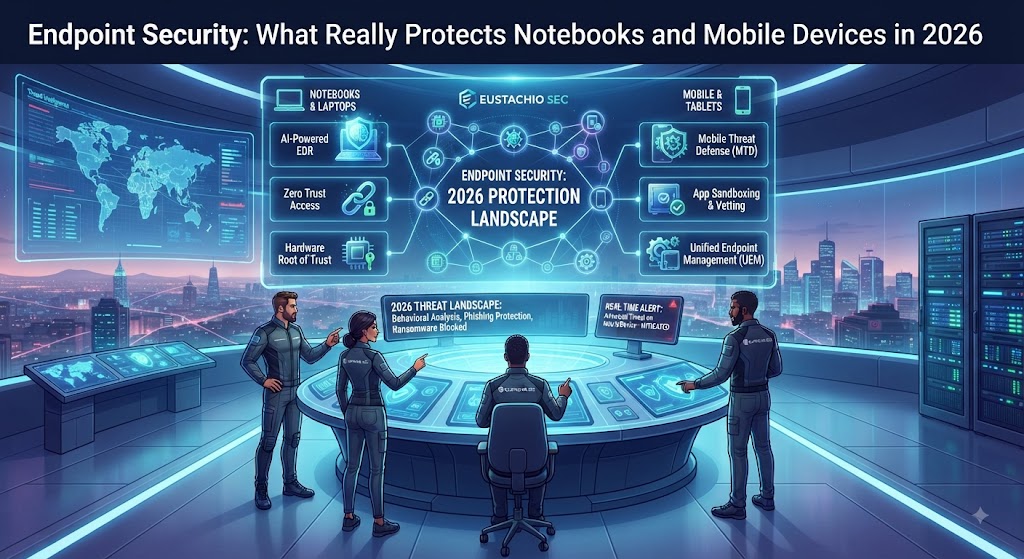
Proteger notebooks e celulares da empresa exige mais do que antivírus: autenticação forte, regras claras para dispositivos pessoais (BYOD), atualização constante e monitoramento de comportamento. O endpoint é hoje o ponto de entrada mais exposto, porque fica nas mãos do usuário, dentro e fora da rede da empresa.
Quando falamos em segurança digital, muitas empresas ainda concentram a atenção em firewall, antivírus e proteção de rede. Mas o ponto de entrada mais exposto para ataques e incidentes hoje está muito mais perto do usuário: o endpoint.
Notebooks, celulares, tablets e dispositivos de trabalho remoto estão cada vez mais conectados ao negócio e, ao mesmo tempo, mais vulneráveis a ameaças simples, mas altamente eficazes. Em 2026, a discussão sobre segurança de endpoints deixou de ser apenas “instalar um software” e passou a ser uma questão de estratégia operacional.
O que é endpoint no contexto empresarial?
Endpoint é qualquer dispositivo que acessa sistemas, dados ou aplicações da empresa. Isso inclui:
- notebooks corporativos;
- desktops de escritório;
- celulares da organização;
- tablets em campo;
- dispositivos pessoais usados em contexto de trabalho.
Importante: o risco não está somente no hardware. Está em como o dispositivo se conecta, quais aplicações ele executa, como ele autentica usuários e como a empresa consegue monitorar e controlar esse ambiente.
O cenário atual é mais complexo
A expansão do trabalho remoto, a adoção de ferramentas em nuvem e a movimentação de dados entre diferentes redes aumentaram muito a superfície de ataque. Muitas empresas ainda trabalham com uma lógica ultrapassada: “nossa rede é segura, então o endpoint também está”. Isso não é verdade.
Um notebook comprometido fora da rede corporativa pode ser usado para acessar e-mails, sistemas internos, contas de cloud e dados sensíveis. Da mesma forma, um celular com acesso sem controle adequado pode expor informações compartilhadas em mensagens, aplicativos e documentos.
Segurança de endpoint não é só antivírus
Muitos gestores ainda associam segurança de endpoint à instalação de um antivírus. Isso ajuda, mas é apenas uma camada. O cenário atual exige um conjunto mais robusto, que inclua:
- gestão de dispositivos;
- controle de acesso com autenticação forte;
- atualização contínua de sistemas e aplicativos;
- segmentação de rede;
- políticas de proteção contra malware e ameaças avançadas;
- monitoramento de uso e comportamento do dispositivo;
- resposta rápida a incidentes.
A autenticação é uma parte crítica
Se a empresa não controla a identidade do usuário corretamente, o endpoint vira apenas mais um ponto de entrada para acessos indevidos. A autenticação multifator, por exemplo, reduz muito o risco de comprometimento por credenciais vazadas ou roubadas.
Além disso, a gestão de privilégios precisa ser clara. Usuários não devem ter acesso mais amplo do que o necessário para executar suas funções. Isso reduz impacto em caso de uso indevido do dispositivo ou credenciais comprometidas.
Dispositivos pessoais e BYOD exigem regras claras
A mobilidade trouxe uma realidade recorrente: muitos colaboradores usam smartphones e até notebooks pessoais no trabalho. Isso eleva a produtividade, mas também exige medidas bem definidas.
A empresa precisa decidir com clareza:
- quais dados podem ser acessados por dispositivos pessoais;
- quais aplicativos são permitidos;
- quando a empresa pode remover ou bloquear o acesso;
- como é feita a separação entre dados corporativos e pessoais.
Sem essa governança, a companhia corre risco de perder visibilidade sobre o ambiente.
Atualização e gestão de patch continuam sendo fundamentais
Um endpoint vulnerável pode ser o ponto de entrada que um atacante precisa. Muitas falhas conhecidas continuam sendo exploradas por falta de atualização. O problema não é a ausência de tecnologia, mas a ausência de disciplina na operação.
Empresas com processos bem definidos geralmente incluem:
- revisão periódica de versões do sistema operacional;
- atualização de navegadores e aplicativos críticos;
- padronização dos dispositivos para reduzir variabilidade;
- correção de vulnerabilidades conforme priorização de risco.
Monitoramento de comportamento ajuda a detectar problemas antes
Além de bloqueios e políticas, a gestão moderna de endpoints deve olhar para sinais de comportamento. Isso inclui padrões de conexão, uso de aplicativos, movimentação anormal de dados e tentativas de acesso fora do normal.
Essa abordagem permite identificar situações que parecem normais para o usuário, mas que representam risco para a empresa. Em vez de reagir apenas quando o incidente já aconteceu, a organização passa a agir antes.
O que a empresa precisa ter em prática
Para proteger endpoints de forma eficiente, os gestores precisam pensar em quatro pilares:
1. Visibilidade real do ambiente
2. Política de acesso bem definida
3. Atualização e manutenção de dispositivos
4. Resposta clara a eventos de segurança
Quando esses elementos estão alinhados, a proteção deixa de ser reativa e passa a ser uma parte natural da operação de TI.
Conclusão
A segurança de endpoints deixou de ser um tema técnico isolado para virar uma exigência operacional. Empresa que trata o notebook e o celular como extensão da infraestrutura crítica precisa agir com disciplina, governança e monitoramento.
O ponto importante não é eliminar todos os riscos — o que é impossível. É reduzir a área de ataque, aumentar a confiança dos usuários e garantir que a empresa tenha controle, visibilidade e capacidade de resposta quando algo sai do normal.
Em um ambiente de negócios digital, proteger o endpoint é proteger a operação.
Como posso ajudar
Conduzo projetos de segurança perimetral e lgpd do diagnóstico à entrega. Saiba mais em Segurança perimetral e LGPD. Para conversar sobre o seu caso, fale comigo.